

国家网络安全宣传周|实战筑牢防线|勒索病毒事件应急处置专题培训顺利开展
作者:安全邦(北京)信息技术有限公司
浏览:
发表时间:2026-09-15 08:30:48
一、没有网络安全,就没有国家安全

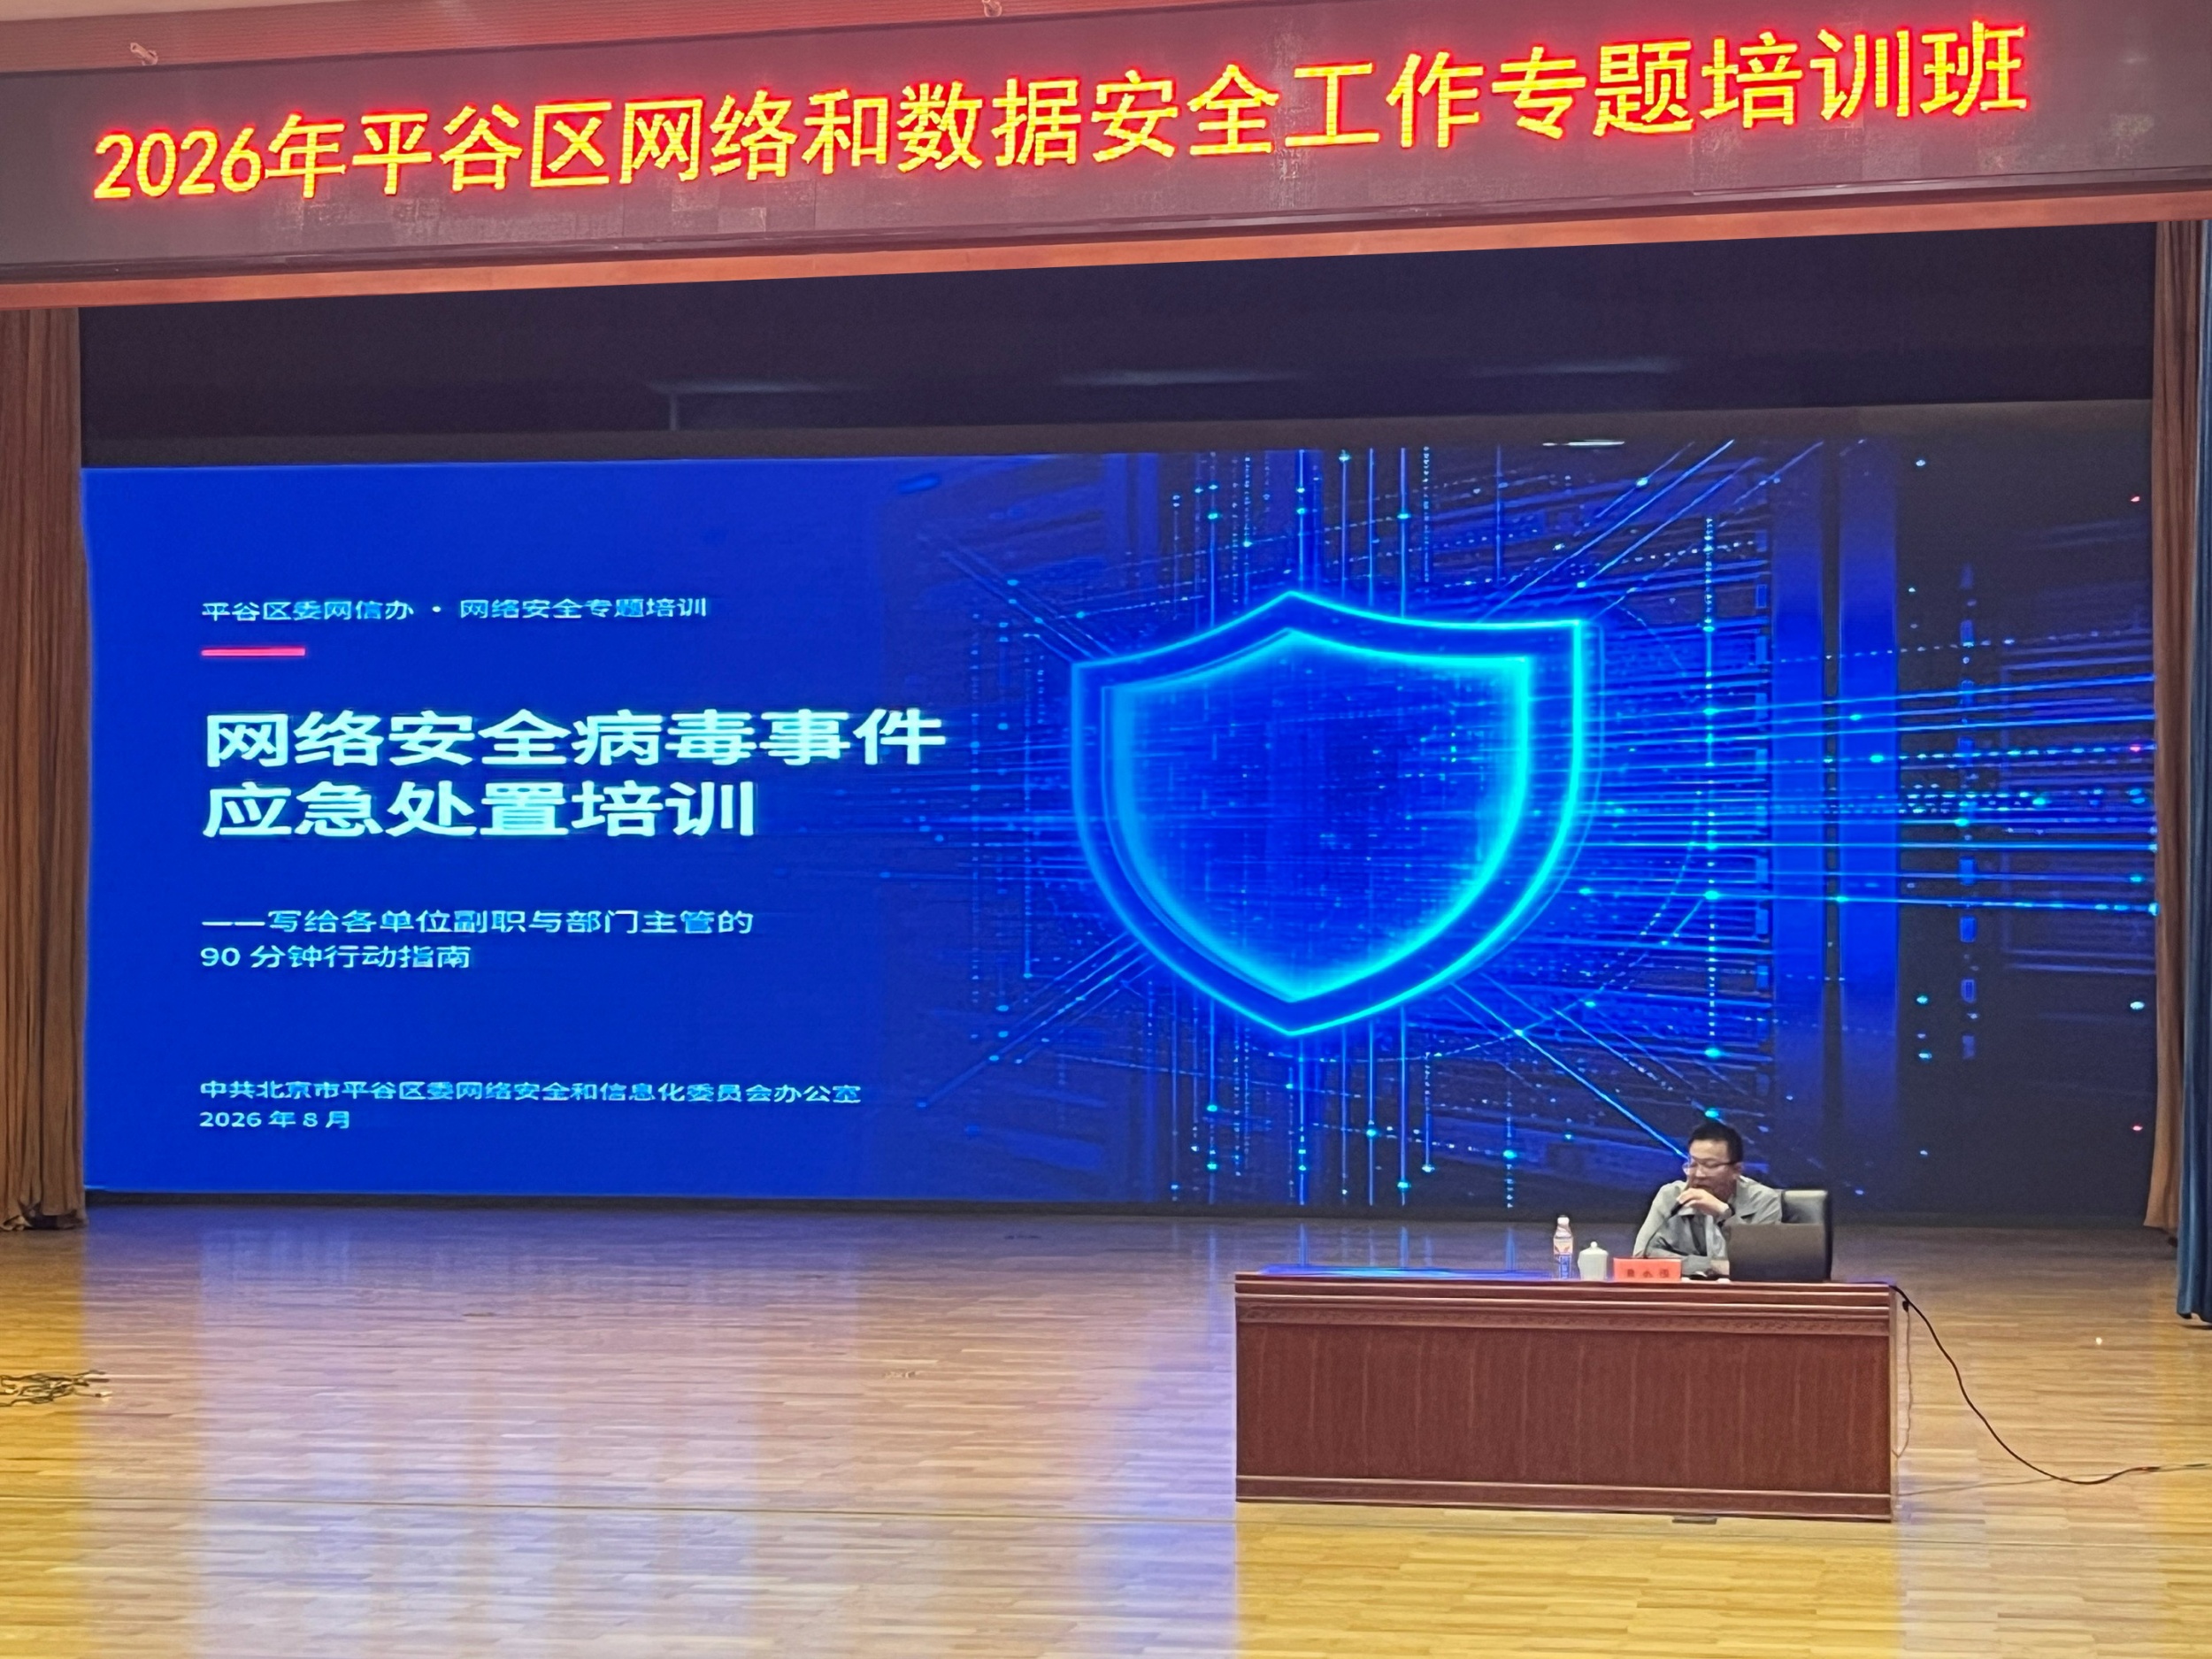
2026 年国家网络安全宣传周于9月14日-20日在全国举行,本届宣传周主题为 “网络安全为人民 网络安全靠人民 —— 智能时代 网安护航”,为提升企事业单位管理人员网络安全风险研判与应急处置能力,我司网络安全专家受邀开展网络安全病毒事件应急处置专题培训,面向各单位副职、部门主管,带来一堂90分钟实战导向的网络安全行动指南。
数字时代,勒索病毒、蠕虫、木马等网络威胁持续高发。勒索软件攻击不断攀升,企事业单位成为主要攻击目标,一旦遭遇病毒入侵,将面临业务停摆、数据加密泄露、群众信任受损、责任追责四重风险,直接经济损失达到500万元即可能被认定为较大网络安全事件,需要依法上报。很多安全事故的扩大,不在于攻击技术有多高明,而在于事件发生初期,管理人员判断不准、处置失当,黄金处置窗口白白流失。
本次培训摒弃晦涩技术讲解,聚焦管理者压力下的判断力、组织力和纪律性,围绕 “认得出来、处置得对、恢复得起来” 三大核心目标,以虚构但源自真实案例的 “黑色星期一” 勒索病毒场景剧切入,完整拆解从事件爆发、识别研判、黄金一小时应急处置、规范上报、业务恢复到事后整改全流程。
二、事件识别:15分钟快速判断风险大小

病毒来袭,最先接报的往往不是技术人员,而是部门主管与值班领导。培训梳理了勒索病毒、蠕虫病毒、木马病毒三类典型威胁,总结钓鱼邮件、弱口令、移动介质、系统漏洞四大常见入侵入口。
当出现勒索弹窗、文件批量乱码打不开、杀毒软件异常告警等信号,要坚持疑似从有、先控后查、边查边报。接到异常报告,领导快速问清三句话:有几台设备异常?哪些业务受影响?异常从什么时候开始?,简单三个测试即可区分单机故障还是全网安全事件,避免把网络安全事件误判为 “电脑坏了”“网络波动”,杜绝观望拖延。
三、黄金1小时:做对隔离、分工、报告三件事

病毒事件处置,本质是和时间赛跑。坚持先控制,后处理;边处边报,统一指挥,保护现场总原则。
✅ 第一时间隔离:断网不断电,拔掉故障设备网线、关闭 WiFi,不重启、不重装、不格式化设备,防止病毒扩散、证据灭失。
✅ 保护现场证据,对勒索弹窗拍照留存,不删除可疑文件,系统日志交由技术人员封存,为溯源、报案、理赔保留依据
✅ 快速组建应急小组,落实指挥、技术处置、业务协调、信息报送、后勤保障五大职能,做到一人统一指挥,信息报送专人专口。业务系统即便中断,也要保障群众服务不停,通过手工登记、预约分流,最大限度降低社会影响。
培训着重强调三条处置红线:坚决不支付赎金,不私自网上寻找所谓黑客解密,绝不瞒报、迟报事件。交付赎金并不能保证文件解密,还会助长网络犯罪;迟报、瞒报造成后果,将依法依规追责,及时上报反而可以获得网信、公安部门专业支援。
四、规范上报:首报求快不求全,边处置边报送

网络安全事件上报是法定责任,不是可选项。执行内部、外部双线报告机制,对内逐级报送单位主要负责人;对外第一时间通报属地网信部门、公安机关,可拨打国家网络安全事件报告热线12387。
首报不需要把全部原因查清,先报告事实情况,后续持续更新续报,处置完结 30 日内提交完整总结报告,所有报告材料全部归档留存。
五、安全恢复与复盘整改:把事故转化为能力升级
威胁没有彻底清除,绝不匆忙恢复业务。上线前必须完成三项确认:病毒已彻底清除、攻击入侵入口完成封堵、用于恢复的备份数据干净未被感染,由技术负责人书面确认后,再分批恢复服务器与终端。
备份是抵御勒索病毒的 “救命稻草”,务必落实3-2-1 备份原则:3 份数据副本、2 种不同存储介质、至少1份异地离线备份。离线备份可以规避病毒内网加密风险,同时要定期开展备份恢复演练,避免 “做了备份却无法恢复”。
事件处置结束一周内召开复盘会,坚持对事不对人,梳理全流程时间线,梳理技术、管理、人员层面短板,输出整改清单,明确责任人与完成时限,同步修订应急预案。
六、最好的应急,是做好平时防御
应急处置属于事后止血,真正的防护,在于筑牢技术、管理、人的三道防线。
✅ 技术防线:优先建设离线备份、终端安全防护,及时修复高危漏洞,做好日志留存;
✅ 管理防线:落实强口令权限管理、外设管控、补丁更新制度;
✅ 人的防线:常态化开展全员网络安全培训,开展钓鱼邮件模拟演练,培养 “发现异常立即上报” 的安全文化。

各单位要把应急预案落到实处,每半年至少开展一次应急演练,管理者落实网络安全责任制,完成每年 “五个一” 安全工作,将安全责任嵌入日常工作。
网络安全没有旁观者,人人都是参与者。本次培训将真实攻击案例转化为可落地的管理动作,帮助管理人员理清病毒事件完整处置逻辑。未来,我司将持续输出网络安全科普、实战培训服务,助力各单位提升网络安全治理水平,携手共筑坚实的网络安全屏障。
网络安全为人民,网络安全靠人民。智能时代,共护网络安全。

点击右上角
分享给朋友吧







 长按图片保存/分享
0
 更多推荐
-

顶 政企单位最易忽视的5大网络安全漏...
政企单位最易忽视的5大网络安全漏洞——来自“安全邦”安全服务专家的实战洞察 “在近期为中国农业科学院生物技术研究所开展的网络安全培训中,我们发现90%的漏洞源于
MORE -
顶 航天守护,网安同行 —— 中国航...
【筑梦航天,安全先行】在这个科技日新月异的时代,网络安全不仅是数字世界的防线,更是国家航天事业的坚实后盾。中国航天科工集团第二研究院,作为我国航天事业的
MORE -
国家网络安全宣传周|实战筑牢防线...
一、没有网络安全,就没有国家安全 2026 年国家网络安全宣传周于9月14日-20日在全国举行,本届宣传周主题为 “网络安全为人民 网络安全靠人民 —— 智能时
MORE -
以演促防|守护水利数据安全 助力...
为强化水利领域关键信息基础设施防护能力,完善网络安全突发事件协同处置机制,昌平区2026年度网络安全事件应急演练顺利开展。本次演练由区委网信办、区政务和数据局、
MORE -
实战砺兵|助力昌平区开展 202...
为进一步提升城市关键信息基础设施网络安全应急处置能力,健全网络安全突发事件协同响应机制,7 月,昌平区委网信办、区政务和数据局、区城市管理委员会联合组织开展昌平
MORE -
助力昌平区网络安全建设专题培训圆...
当勒索病毒突然爆发导致系统锁死,当敏感数据意外泄露引发合规风险,当核心业务中断影响正常运转,一份科学完善的网络安全应急预案与扎实的应急演练能力,就是守护单位平稳
MORE -
安全邦受邀开展北京青年宫网络安全...
安全邦受邀开展北京青年宫网络安全培训共筑信息安全防线基于对网络安全防护工作的重视及实际办公场景的安全需求,北京青年宫主动向安全邦发出诚挚邀请,希望借助安全邦在网
MORE -
2025网络安全事件盘点:当数字...
一、开篇:藏在手机里的 “身边陷阱”“扫码领社保补贴” 的弹窗突然弹出,“本地发生重大事故” 的视频刷满朋友圈,“AI 预测彩票中奖” 的广告精准推送 ——20
MORE -
网络安全法迎重要更新!2026 ...
在数字时代,网络安全早已不是陌生的话题,小到个人手机里的信息保护,大到关键设施的网络防护,都离不开法律的保驾护航。近期,《中华人民共和国网络安全法》完成重要修改
MORE -
2025等保新规落地:企业如何从...
近日,网络安全领域迎来重要政策更新 —— 继年初相关指导文件发布后,最新的网络安全等级保护细化规则正式落地,标志着我国网络安全防护从 “形式备案” 全面转向 “
MORE




国家网络安全宣传周|实战筑牢防线|勒索病毒事件应急处置专题培训顺利开展
作者:安全邦(北京)信息技术有限公司
浏览:
发表时间:2026-09-15 08:30:48
一、没有网络安全,就没有国家安全
2026 年国家网络安全宣传周于9月14日-20日在全国举行,本届宣传周主题为 “网络安全为人民 网络安全靠人民 —— 智能时代 网安护航”,为提升企事业单位管理人员网络安全风险研判与应急处置能力,我司网络安全专家受邀开展网络安全病毒事件应急处置专题培训,面向各单位副职、部门主管,带来一堂90分钟实战导向的网络安全行动指南。
数字时代,勒索病毒、蠕虫、木马等网络威胁持续高发。勒索软件攻击不断攀升,企事业单位成为主要攻击目标,一旦遭遇病毒入侵,将面临业务停摆、数据加密泄露、群众信任受损、责任追责四重风险,直接经济损失达到500万元即可能被认定为较大网络安全事件,需要依法上报。很多安全事故的扩大,不在于攻击技术有多高明,而在于事件发生初期,管理人员判断不准、处置失当,黄金处置窗口白白流失。
本次培训摒弃晦涩技术讲解,聚焦管理者压力下的判断力、组织力和纪律性,围绕 “认得出来、处置得对、恢复得起来” 三大核心目标,以虚构但源自真实案例的 “黑色星期一” 勒索病毒场景剧切入,完整拆解从事件爆发、识别研判、黄金一小时应急处置、规范上报、业务恢复到事后整改全流程。
二、事件识别:15分钟快速判断风险大小
病毒来袭,最先接报的往往不是技术人员,而是部门主管与值班领导。培训梳理了勒索病毒、蠕虫病毒、木马病毒三类典型威胁,总结钓鱼邮件、弱口令、移动介质、系统漏洞四大常见入侵入口。
当出现勒索弹窗、文件批量乱码打不开、杀毒软件异常告警等信号,要坚持疑似从有、先控后查、边查边报。接到异常报告,领导快速问清三句话:有几台设备异常?哪些业务受影响?异常从什么时候开始?,简单三个测试即可区分单机故障还是全网安全事件,避免把网络安全事件误判为 “电脑坏了”“网络波动”,杜绝观望拖延。
三、黄金1小时:做对隔离、分工、报告三件事
病毒事件处置,本质是和时间赛跑。坚持先控制,后处理;边处边报,统一指挥,保护现场总原则。
✅ 第一时间隔离:断网不断电,拔掉故障设备网线、关闭 WiFi,不重启、不重装、不格式化设备,防止病毒扩散、证据灭失。
✅ 保护现场证据,对勒索弹窗拍照留存,不删除可疑文件,系统日志交由技术人员封存,为溯源、报案、理赔保留依据
✅ 快速组建应急小组,落实指挥、技术处置、业务协调、信息报送、后勤保障五大职能,做到一人统一指挥,信息报送专人专口。业务系统即便中断,也要保障群众服务不停,通过手工登记、预约分流,最大限度降低社会影响。
培训着重强调三条处置红线:坚决不支付赎金,不私自网上寻找所谓黑客解密,绝不瞒报、迟报事件。交付赎金并不能保证文件解密,还会助长网络犯罪;迟报、瞒报造成后果,将依法依规追责,及时上报反而可以获得网信、公安部门专业支援。
四、规范上报:首报求快不求全,边处置边报送
网络安全事件上报是法定责任,不是可选项。执行内部、外部双线报告机制,对内逐级报送单位主要负责人;对外第一时间通报属地网信部门、公安机关,可拨打国家网络安全事件报告热线12387。
首报不需要把全部原因查清,先报告事实情况,后续持续更新续报,处置完结 30 日内提交完整总结报告,所有报告材料全部归档留存。
五、安全恢复与复盘整改:把事故转化为能力升级
威胁没有彻底清除,绝不匆忙恢复业务。上线前必须完成三项确认:病毒已彻底清除、攻击入侵入口完成封堵、用于恢复的备份数据干净未被感染,由技术负责人书面确认后,再分批恢复服务器与终端。
备份是抵御勒索病毒的 “救命稻草”,务必落实3-2-1 备份原则:3 份数据副本、2 种不同存储介质、至少1份异地离线备份。离线备份可以规避病毒内网加密风险,同时要定期开展备份恢复演练,避免 “做了备份却无法恢复”。
事件处置结束一周内召开复盘会,坚持对事不对人,梳理全流程时间线,梳理技术、管理、人员层面短板,输出整改清单,明确责任人与完成时限,同步修订应急预案。
六、最好的应急,是做好平时防御
应急处置属于事后止血,真正的防护,在于筑牢技术、管理、人的三道防线。
✅ 技术防线:优先建设离线备份、终端安全防护,及时修复高危漏洞,做好日志留存;
✅ 管理防线:落实强口令权限管理、外设管控、补丁更新制度;
✅ 人的防线:常态化开展全员网络安全培训,开展钓鱼邮件模拟演练,培养 “发现异常立即上报” 的安全文化。
各单位要把应急预案落到实处,每半年至少开展一次应急演练,管理者落实网络安全责任制,完成每年 “五个一” 安全工作,将安全责任嵌入日常工作。
网络安全没有旁观者,人人都是参与者。本次培训将真实攻击案例转化为可落地的管理动作,帮助管理人员理清病毒事件完整处置逻辑。未来,我司将持续输出网络安全科普、实战培训服务,助力各单位提升网络安全治理水平,携手共筑坚实的网络安全屏障。
网络安全为人民,网络安全靠人民。智能时代,共护网络安全。
点击右上角
分享给朋友吧
长按图片保存/分享
0
更多推荐-
顶 政企单位最易忽视的5大网络安全漏...
政企单位最易忽视的5大网络安全漏洞——来自“安全邦”安全服务专家的实战洞察 “在近期为中国农业科学院生物技术研究所开展的网络安全培训中,我们发现90%的漏洞源于
MORE -
顶 航天守护,网安同行 —— 中国航...
【筑梦航天,安全先行】在这个科技日新月异的时代,网络安全不仅是数字世界的防线,更是国家航天事业的坚实后盾。中国航天科工集团第二研究院,作为我国航天事业的
MORE -
国家网络安全宣传周|实战筑牢防线...
一、没有网络安全,就没有国家安全 2026 年国家网络安全宣传周于9月14日-20日在全国举行,本届宣传周主题为 “网络安全为人民 网络安全靠人民 —— 智能时
MORE -
以演促防|守护水利数据安全 助力...
为强化水利领域关键信息基础设施防护能力,完善网络安全突发事件协同处置机制,昌平区2026年度网络安全事件应急演练顺利开展。本次演练由区委网信办、区政务和数据局、
MORE -
实战砺兵|助力昌平区开展 202...
为进一步提升城市关键信息基础设施网络安全应急处置能力,健全网络安全突发事件协同响应机制,7 月,昌平区委网信办、区政务和数据局、区城市管理委员会联合组织开展昌平
MORE -
助力昌平区网络安全建设专题培训圆...
当勒索病毒突然爆发导致系统锁死,当敏感数据意外泄露引发合规风险,当核心业务中断影响正常运转,一份科学完善的网络安全应急预案与扎实的应急演练能力,就是守护单位平稳
MORE -
安全邦受邀开展北京青年宫网络安全...
安全邦受邀开展北京青年宫网络安全培训共筑信息安全防线基于对网络安全防护工作的重视及实际办公场景的安全需求,北京青年宫主动向安全邦发出诚挚邀请,希望借助安全邦在网
MORE -
2025网络安全事件盘点:当数字...
一、开篇:藏在手机里的 “身边陷阱”“扫码领社保补贴” 的弹窗突然弹出,“本地发生重大事故” 的视频刷满朋友圈,“AI 预测彩票中奖” 的广告精准推送 ——20
MORE -
网络安全法迎重要更新!2026 ...
在数字时代,网络安全早已不是陌生的话题,小到个人手机里的信息保护,大到关键设施的网络防护,都离不开法律的保驾护航。近期,《中华人民共和国网络安全法》完成重要修改
MORE -
2025等保新规落地:企业如何从...
近日,网络安全领域迎来重要政策更新 —— 继年初相关指导文件发布后,最新的网络安全等级保护细化规则正式落地,标志着我国网络安全防护从 “形式备案” 全面转向 “
MORE

点击右上角
分享给朋友吧
安全邦(北京)信息技术有限公司 All Rights Reserved 京ICP备2022032293号-1
